Así te lee un asistente de IA
ChatGPT, Claude o Perplexity convierten la página en texto con estructura y deciden qué citar. Debajo tienes la página tal como la reciben.
A la derecha, la respuesta que pueden construir solo con lo que esta página declara.
«¿Qué herramienta gratuita me dice qué conexiones salen de mi PC con Windows?»
…
GET https://ocm.apwebai.es/
…
Así te lee un agente de IA. No mira la página: busca qué es, quién lo ofrece, qué se puede hacer y dónde están sus recursos. Todo lo que ves aquí sale de los datos estructurados de esta página y de medirla ahora, en tu navegador.
Entidad
Ofertas
Acciones
Ecosistema
Hilo
Recursos
Auditoría
ocm.apwebai.es · código abierto · Windows · Rust + Tauri
Cada conexión saliente. Con contexto.
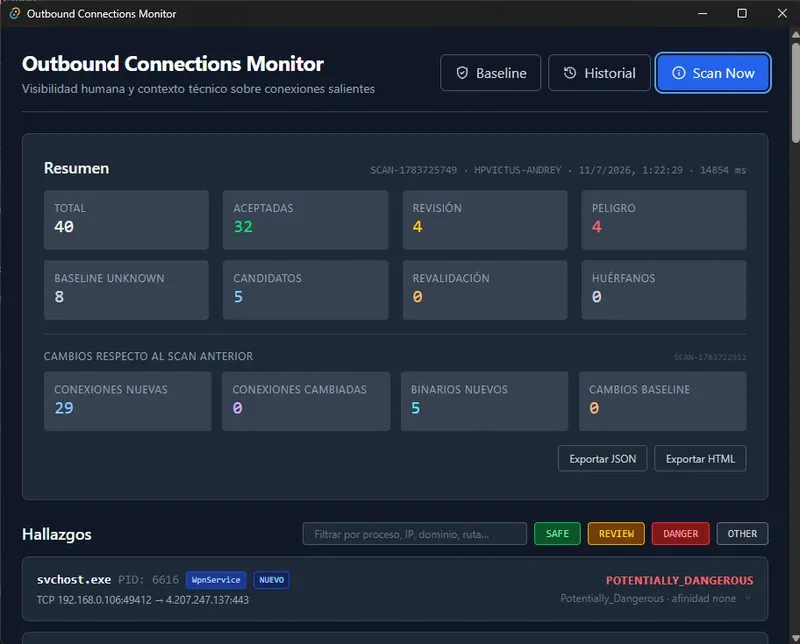
OCM convierte una foto de red en evidencia: qué proceso abre cada conexión, de dónde viene, quién lo firmó, si su hash ha cambiado y por qué merece, o no, tu atención.
¿Quién está leyendo?
Esta web no solo la leen personas. Arrastra el control y mira cómo cambia esta misma página.
Esta página, medida ahora: peso … peticiones … de terceros … carga … auditoría completa
De socket abierto a hipótesis investigable
OCM une señales de red, proceso e identidad para que cada prioridad se pueda explicar, revisar y auditar.
- Captura
Nativa y bajo demanda
TCP y UDP con las APIs de Windows, sin netstat. Un escaneo real con caché caliente: 371 ms.
- Identidad
Linaje y firma
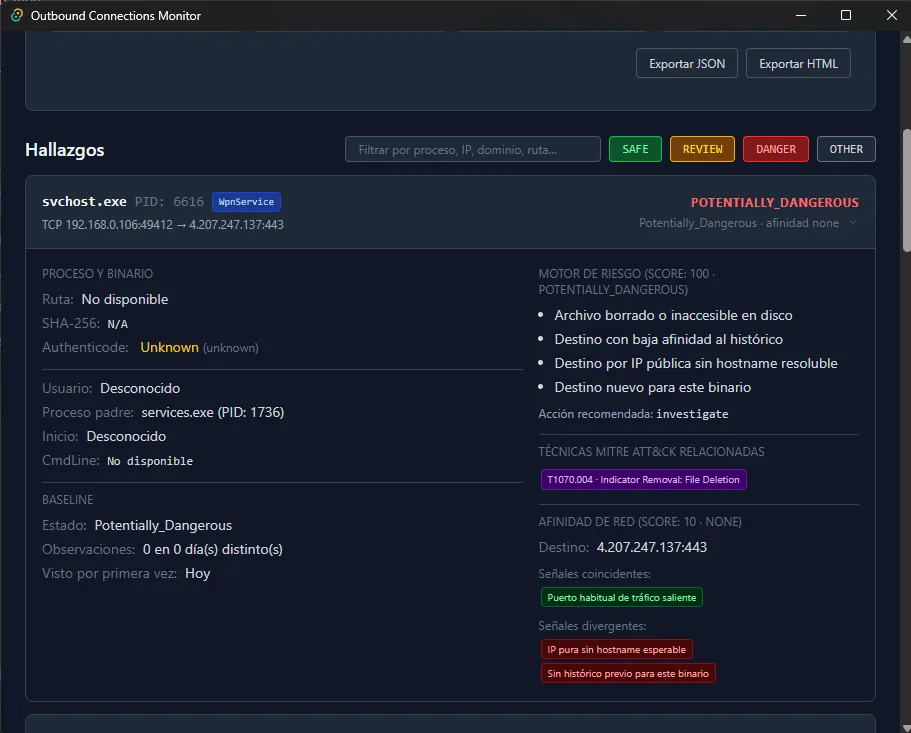
SHA-256, firma Authenticode, proceso padre, línea de comandos, usuario y cambios en el archivo.
- Historial
Diff entre escaneos
Conexiones nuevas o cambiadas, binarios desconocidos y transiciones del baseline.
- Baseline
Confianza por estados
Validación manual de candidatos y revalidación cuando cambia el archivo, con auditoría.
- Riesgo
Explicable y mapeado
Señales que suben y bajan el riesgo, con motivos trazables y técnicas MITRE ATT&CK.
- Cobertura · v1.0
Completitud del escaneo
Cada escaneo dice si fue completo, parcial o degradado, y qué limitaciones tuvo.
La investigación, sin capas ficticias
Capturas directas de OCM en Windows.
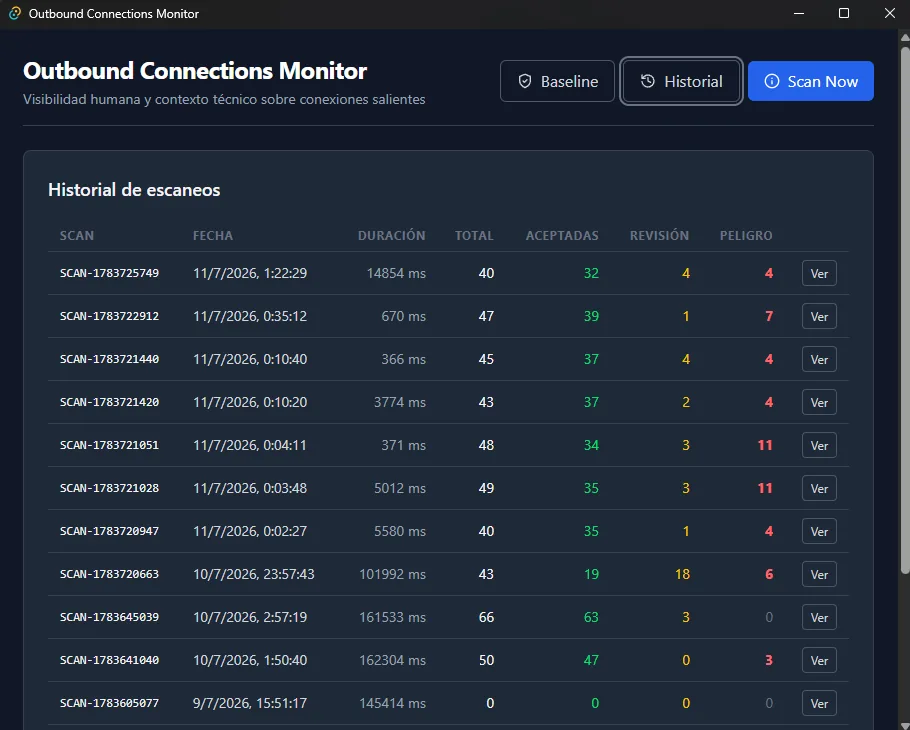
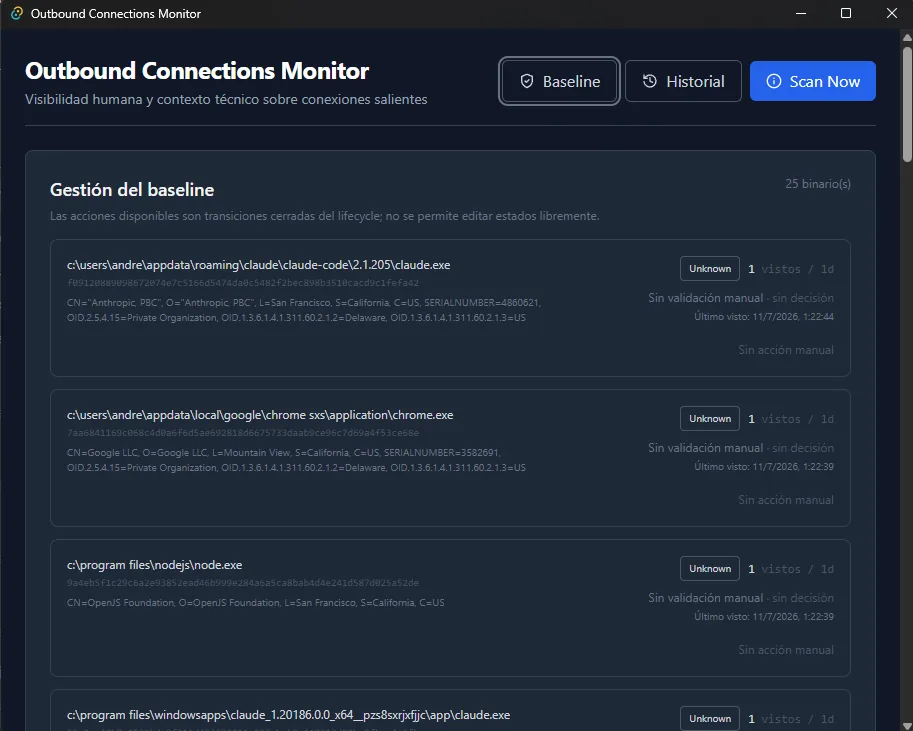
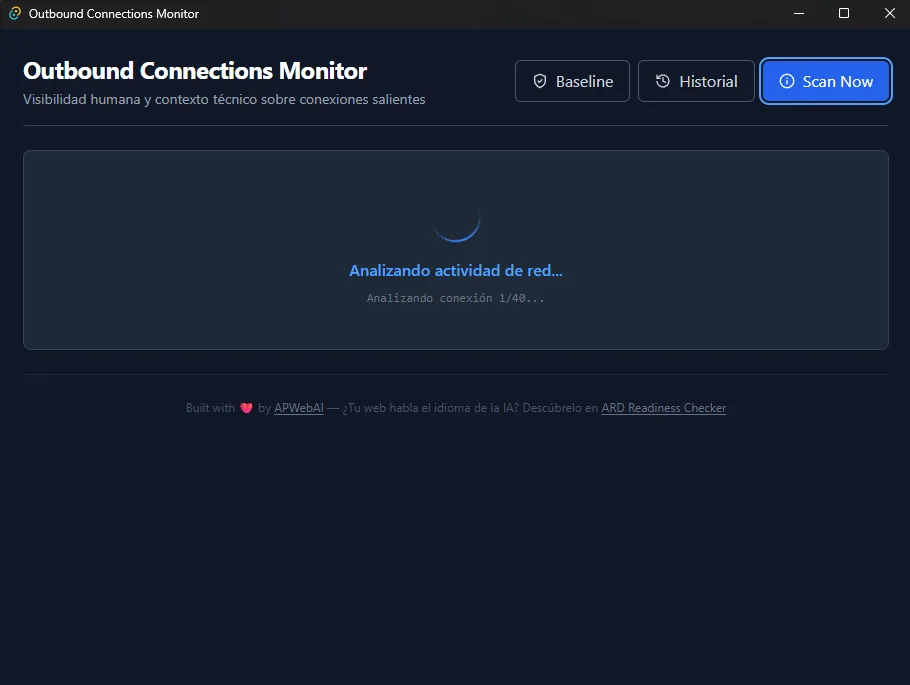
Rust en el núcleo, Tauri en el puente
Captura, enriquecimiento, confianza, riesgo y persistencia en módulos separados. La interfaz, en HTML y JavaScript sin frameworks.
Collector + Enricher
Captura y contexto nativo de Windows. Rust.
Trust + Affinity + Risk
Decisiones explicables y revisables.
SQLite + Audit
Estado persistido y eventos de auditoría.
Tauri 2 + interfaz web
Escritorio ligero, sin React, Vue ni Angular.
- La repetición no equivale a confianza
- Si el archivo cambia, OCM no hereda una reputación antigua: reabre la evaluación y pide una decisión nueva basada en evidencia.
- Lo que no es
- No es un antivirus ni un EDR. No bloquea tráfico ni vigila de forma continua: escanea cuando tú lo pides y explica.
OCM 1.0.1, desde la release oficial
Instalador MSI, instalador NSIS o ejecutable portable. Cada release publica checksums SHA-256, SBOM SPDX y attestation de procedencia.
- out-cxns-monitor_1.0.1_x64_en-US.msi
- out-cxns-monitor_1.0.1_x64-setup.exe
- out-cxns-monitor.exe (portable)
- checksums.txt y sbom.spdx.json
Pregúntale a esta página
Es la mitad «R» de un RAG: busca en el texto de esta página, te da el fragmento y te dice de dónde sale. Sin modelo de IA y sin enviar tu pregunta a ningún sitio. Si la respuesta no está aquí, te lo dice.
Preguntas frecuentes
- ¿Qué es Outbound Connections Monitor?
- OCM es una aplicación de código abierto para Windows que captura conexiones salientes bajo demanda y las relaciona con el proceso, su linaje, la identidad del archivo, la firma, el baseline y el historial de destinos. Convierte una conexión aislada en evidencia útil para Threat Hunting.
- ¿Es un antivirus o un EDR?
- No. No bloquea tráfico, no monitoriza de forma continua y no decide por ti. Hace un escaneo cuando tú lo pides y explica lo que encuentra para que lo revise una persona.
- ¿Por qué OCM aporta más contexto que netstat?
- netstat muestra el estado de red y puede asociar conexiones con procesos. OCM añade linaje, línea de comandos, usuario, hash, firma, baseline, afinidad histórica, riesgo explicable y persistencia. No reemplaza a netstat: convierte su fotografía en una investigación trazable.
- ¿Por qué usa Zero Trust?
- Porque ver muchas veces un binario o un destino no demuestra que sea fiable. OCM guarda estados de confianza explícitos, vuelve a evaluar cuando cambia el archivo y explica qué señales suben o bajan el riesgo.
- ¿Cuál es la última versión?
- La 1.0.1. Se descarga desde la release oficial en GitHub, cuyo enlace «latest» apunta siempre a la versión más reciente.
- ¿Los binarios están firmados?
- Los binarios oficiales v1.x no están firmados con Authenticode, así que Windows puede mostrar «Editor desconocido» o un aviso de SmartScreen. Descárgalos solo desde la release oficial y comprueba checksums.txt y la attestation de GitHub.
Esta página se examina delante de ti
Lo que las herramientas de apWebAI comprueban en tu web, aplicado aquí mismo, en tu navegador y ahora. Si algo falla, lo verás fallar.
…
Comprobaciones superadas en esta visita. Se recalculan cada vez que alguien abre la página.
Lo que escribí sobre esto
«No es un antivirus. No es un EDR. No bloquea tráfico. Solo intenta responder a una pregunta muy práctica: “¿Esto que está saliendo de mi equipo tiene sentido?”»
Más IA, más agentes y más herramientas instaladas casi sin pensar. También más observabilidad y control humano: por eso OCM está en el laboratorio de esta casa.
¿Lo usas en tu empresa?
Si quieres adaptarlo a tu forma de investigar o integrarlo en un proceso de revisión, hablamos. Las incidencias técnicas, mejor en GitHub.
- Teléfono y WhatsApp
- +34 681 88 10 41
- Correo
- info@apwebai.es
- Horario
- Lunes a viernes, de 9:00 a 18:00